
Cómo diseñar una red para una empresa con varias sucursales
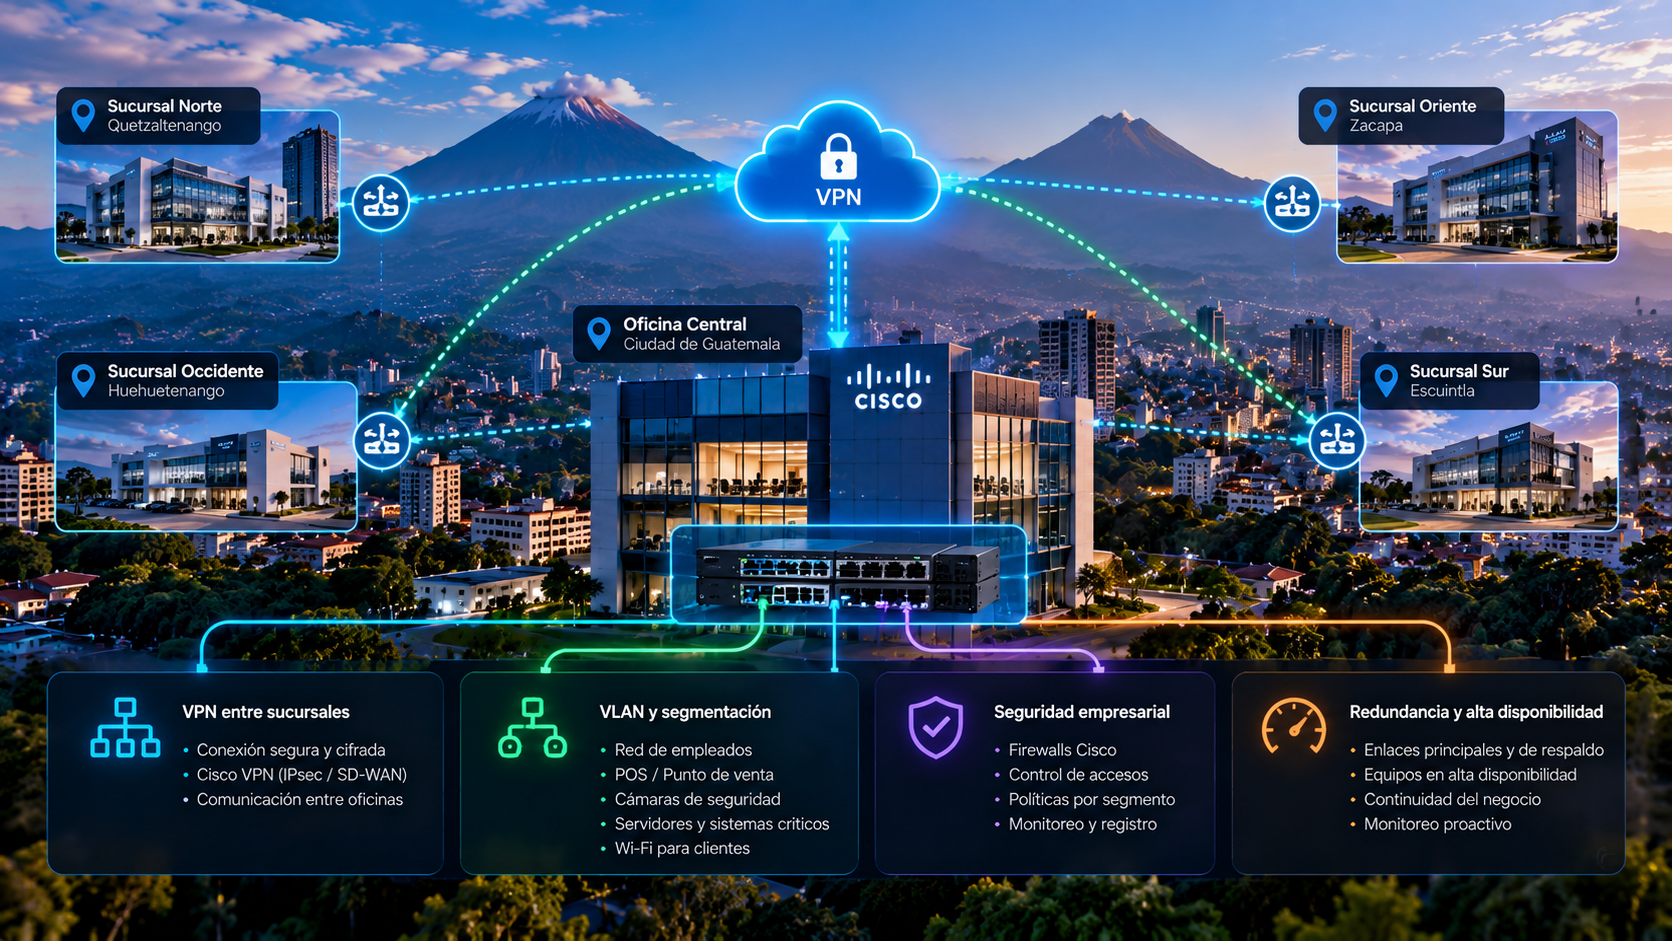
Guía para diseñar redes empresariales en Guatemala con Cisco, VPN, VLAN y redundancia para conectar sucursales de forma segura y escalable.
Cuando una empresa crece y abre nuevas sucursales, la red deja de ser un conjunto de switches y routers independientes. Empieza a convertirse en una infraestructura crítica que debe conectar oficinas, proteger información, mantener disponibles los sistemas y permitir que los usuarios trabajen sin importar en qué sede se encuentren.
Diseñar correctamente redes empresariales Guatemala para varias sucursales implica tomar decisiones sobre switching, VLAN, routing, VPN, seguridad, redundancia y monitoreo. También requiere pensar desde el inicio en cómo crecerá la empresa y qué pasará cuando falle un enlace o un equipo.
En esta guía explicamos cómo estructurar una red multisucursal utilizando tecnologías Cisco, segmentación por VLAN, VPN entre oficinas y mecanismos de alta disponibilidad.
1. Empieza por entender qué necesita compartir cada sucursal
Antes de seleccionar equipos o crear túneles VPN, es necesario definir qué servicios deben comunicarse entre sedes.
Algunos ejemplos frecuentes son:
- ERP y sistemas administrativos.
- Punto de venta o POS.
- Archivos compartidos.
- Servidores centrales.
- Telefonía IP.
- Cámaras y sistemas de videovigilancia.
- Aplicaciones internas.
- Directorio, autenticación y DNS.
- Acceso remoto de administradores.
No todo el tráfico debe cruzar entre oficinas. Una buena arquitectura identifica qué servicios son centrales, cuáles deben permanecer locales y qué usuarios necesitan acceso a cada recurso.
2. Diseña un esquema de direccionamiento que pueda crecer
Uno de los errores más comunes en empresas con varias sedes es repetir las mismas subredes en todas las oficinas.
Por ejemplo, si todas utilizan 192.168.1.0/24, conectar las redes mediante VPN puede generar conflictos de routing.
Una estrategia más ordenada consiste en reservar un bloque por sucursal. Por ejemplo:
- Oficina central: 10.10.0.0/16.
- Sucursal 1: 10.20.0.0/16.
- Sucursal 2: 10.30.0.0/16.
- Sucursal 3: 10.40.0.0/16.
Dentro de cada bloque se pueden asignar subredes específicas para usuarios, POS, cámaras, servidores, telefonía y Wi-Fi.
Esta estructura facilita el routing, la documentación, las reglas de firewall y el crecimiento futuro.
3. Utiliza VLAN para separar funciones dentro de cada sede
Una red empresarial no debería colocar computadoras, cajas POS, cámaras, servidores y visitantes en el mismo segmento.
La segmentación por VLAN permite utilizar la misma infraestructura física manteniendo redes lógicas separadas.
Por ejemplo, una sucursal podría utilizar:
- VLAN 10: usuarios administrativos.
- VLAN 20: POS.
- VLAN 30: cámaras.
- VLAN 40: servidores o servicios locales.
- VLAN 50: telefonía IP.
- VLAN 60: Wi-Fi corporativo.
- VLAN 70: Wi-Fi para invitados.
- VLAN 99: administración de infraestructura.
El objetivo no es crear VLAN por crear. Cada segmento debe responder a una política de seguridad y operación.
4. Define qué VLAN pueden comunicarse entre sí
Separar dispositivos en VLAN es solo el primer paso. Después es necesario controlar el tráfico entre ellas.
El routing inter-VLAN puede realizarse en un switch de capa 3, router o firewall, dependiendo de la arquitectura.
La recomendación es aplicar el principio de mínimo privilegio.
Por ejemplo:
- POS → servidor POS: permitido.
- Usuarios administrativos → servidores: permitido según necesidad.
- Cámaras → NVR: permitido.
- Wi-Fi invitados → Internet: permitido.
- Wi-Fi invitados → redes internas: bloqueado.
- Cámaras → POS: bloqueado.
- Usuarios → red de administración: restringido.
Este enfoque limita movimientos laterales si un dispositivo llega a ser comprometido.
5. Cisco como base de switching y routing empresarial
En entornos multisucursal, Cisco puede utilizarse en acceso, distribución, routing, seguridad y conectividad WAN.
Los switches administrables permiten implementar VLAN, trunks 802.1Q, Spanning Tree, agregación de enlaces, calidad de servicio y, en equipos de capa 3, routing inter-VLAN.
Los routers y plataformas de seguridad pueden encargarse de conectar sucursales, aplicar políticas y establecer túneles VPN.
La elección del modelo debe basarse en capacidad real, número de puertos, PoE, tráfico esperado, cantidad de VLAN, routing, VPN y crecimiento.
Si tu empresa necesita diseñar o modernizar su infraestructura, puedes conocer el servicio de redes Cisco para empresas de Effica.
6. Conecta las sucursales mediante VPN
Una VPN entre sucursales permite transportar tráfico privado de forma cifrada sobre Internet.
En una arquitectura básica, cada sede dispone de un router o firewall que establece un túnel site-to-site con la oficina central o con otras sucursales.
El tráfico que viaja por la VPN puede incluir aplicaciones empresariales, archivos, POS, telefonía o servicios de administración.
Una implementación bien diseñada debe considerar:
- IPsec u otra tecnología adecuada.
- Algoritmos de cifrado modernos.
- Rutas locales y remotas.
- Excepciones de NAT.
- Firewall entre sedes.
- MTU y fragmentación.
- Monitoreo del túnel.
- Reconexión automática ante fallas.
7. Elige una topología VPN adecuada
Hub-and-spoke
Las sucursales se conectan a una oficina central. Es una arquitectura sencilla cuando los principales servidores y sistemas están centralizados.
Su desventaja es que el tráfico entre dos sucursales puede tener que pasar por la sede principal.
Full mesh
Cada sucursal mantiene túneles directos con las demás.
Puede reducir latencia entre oficinas, pero el número de túneles aumenta rápidamente a medida que crece la empresa.
SD-WAN
Para organizaciones con muchas sedes, múltiples proveedores de Internet o aplicaciones críticas, SD-WAN puede simplificar la administración de rutas, políticas y enlaces.
No todas las empresas necesitan SD-WAN desde el inicio. La arquitectura debe ajustarse al tamaño real y a la criticidad del negocio.
8. Evita que toda la navegación pase por la oficina central sin necesidad
En muchos diseños antiguos, todas las sucursales envían el tráfico de Internet hacia la sede central. Esto puede consumir capacidad, aumentar la latencia y convertir la oficina principal en un punto único de falla.
Cuando la política de seguridad lo permite, cada sucursal puede utilizar su propia salida a Internet y enviar únicamente el tráfico corporativo por la VPN.
Este modelo reduce carga en los enlaces centrales y mejora la experiencia de navegación local.
9. Implementa redundancia de Internet
Una empresa con varias sucursales debe asumir que algún enlace de Internet fallará en algún momento.
Las sedes críticas pueden contar con:
- Proveedor principal de fibra.
- Segundo ISP.
- Enlace inalámbrico de respaldo.
- LTE o 5G como último recurso.
La redundancia debe incluir mecanismos de detección de falla y conmutación automática.
No basta con tener dos enlaces conectados. El equipo debe saber cuándo uno dejó de funcionar realmente y cuándo debe regresar al principal.
10. Considera redundancia de equipos críticos
El enlace de Internet no es el único punto de falla.
Dependiendo del tamaño de la empresa, también puede ser necesario evaluar redundancia en:
- Firewalls.
- Routers.
- Switches de distribución.
- Fuentes de poder.
- UPS.
- Enlaces troncales.
- Servidores y almacenamiento.
En una sucursal pequeña puede ser suficiente disponer de repuestos y procedimientos claros. En una oficina central crítica, la alta disponibilidad puede justificar equipos duplicados y failover automático.
11. Usa Spanning Tree y agregación de enlaces correctamente
Cuando existen caminos redundantes entre switches, la red debe evitar loops de capa 2.
Protocolos como Spanning Tree permiten mantener enlaces alternativos sin provocar tormentas de broadcast.
También es posible utilizar agregación de enlaces, como EtherChannel en entornos Cisco, para aumentar capacidad y redundancia entre determinados equipos.
Estas funciones deben configurarse deliberadamente. Una conexión física redundante mal diseñada puede causar más problemas que beneficios.
12. Planifica la seguridad entre sedes
Una VPN cifrada protege el tráfico en tránsito, pero no reemplaza el firewall ni la segmentación.
Una sucursal no debería recibir acceso irrestricto a todas las redes de la empresa.
Conviene definir políticas por función:
- Qué sucursales pueden acceder a servidores centrales.
- Qué servicios están disponibles.
- Qué puertos deben estar abiertos.
- Qué redes pueden administrarse remotamente.
- Qué segmentos nunca deben comunicarse.
También es recomendable separar la red de administración y limitar SSH, HTTPS, SNMP y otras interfaces de gestión a equipos y usuarios autorizados.
13. DNS y servicios centrales
En una empresa multisucursal, el DNS es una pieza importante del diseño.
Si aplicaciones internas dependen de nombres de servidor, todas las sedes deben poder resolverlos correctamente.
La arquitectura puede utilizar servidores DNS centrales, locales o una combinación de ambos.
También deben considerarse DHCP, NTP, autenticación y otros servicios compartidos.
14. Calidad de servicio para voz y aplicaciones críticas
Cuando la VPN transporta telefonía IP, videollamadas, ERP o aplicaciones sensibles a latencia, puede ser necesario priorizar cierto tráfico.
La calidad de servicio debe aplicarse en función de la capacidad real del enlace y de las aplicaciones utilizadas.
Clasificar correctamente el tráfico permite evitar que una descarga o respaldo consuma todo el ancho de banda disponible y afecte una llamada de voz.
15. Monitorea toda la red desde un punto central
Una infraestructura con varias sedes necesita observabilidad.
El equipo de TI debería poder conocer el estado de:
- Routers y firewalls.
- Switches.
- Túneles VPN.
- Interfaces WAN.
- Latencia y pérdida.
- Uso de ancho de banda.
- CPU y memoria.
- UPS y energía cuando sea posible.
- Puntos de acceso Wi-Fi.
El objetivo es detectar problemas antes de que la primera llamada llegue desde una sucursal.
16. Diseña pensando en el crecimiento
Una red empresarial bien diseñada no debería necesitar reconstruirse desde cero cada vez que se abre una oficina.
Para facilitar el crecimiento conviene estandarizar:
- Numeración de VLAN.
- Bloques IP por sucursal.
- Nombres de equipos.
- Plantillas de configuración.
- Políticas de firewall.
- VPN.
- Monitoreo.
- Documentación.
Por ejemplo, todas las sucursales podrían utilizar VLAN 20 para POS y VLAN 30 para cámaras, pero con subredes IP diferentes según la sede.
Esto hace que la operación sea más predecible y reduce errores.
Ejemplo de arquitectura para una empresa multisucursal
Una organización podría utilizar el siguiente esquema:
| Componente | Oficina central | Sucursales |
|---|---|---|
| Switching | Cisco capa 3 con redundancia | Cisco administrable |
| VLAN | Usuarios, servidores, POS, cámaras, voz, Wi-Fi, gestión | Usuarios, POS, cámaras, voz, Wi-Fi, gestión |
| Conectividad | Dos ISP | ISP principal + respaldo según criticidad |
| VPN | Hub principal o SD-WAN | Túneles site-to-site |
| Routing | Dinámico cuando el tamaño lo justifique | Estático o dinámico según diseño |
| Firewall | Políticas centrales y entre segmentos | Políticas locales y hacia otras sedes |
| Monitoreo | Plataforma centralizada | Agentes/SNMP/telemetría |
Errores frecuentes en redes con varias sucursales
1. Repetir las mismas subredes
Complica VPN y routing entre oficinas.
2. Crear una red plana
Mezclar usuarios, POS, cámaras y Wi-Fi aumenta el riesgo y dificulta la administración.
3. Tener un solo ISP en una sede crítica
Una falla externa puede detener operaciones completas.
4. Permitir todo entre sucursales
La VPN debe complementarse con firewall y segmentación.
5. No documentar
Sin inventario, diagramas y direcciones registradas, solucionar fallas se vuelve mucho más difícil.
6. Comprar equipos solo por número de puertos
También importan capacidad de switching, throughput de VPN, CPU, PoE, routing, redundancia y crecimiento.
7. No probar el failover
Un enlace de respaldo que nunca se prueba puede fallar precisamente cuando se necesita.
Checklist para diseñar redes empresariales Guatemala
- Inventariar sedes, usuarios y aplicaciones.
- Definir bloques IP únicos por sucursal.
- Crear un estándar de VLAN.
- Separar POS, cámaras, usuarios, servidores y Wi-Fi.
- Definir routing inter-VLAN y firewall.
- Seleccionar switches y routers Cisco según capacidad real.
- Diseñar VPN entre sucursales.
- Elegir topología hub-and-spoke, mesh o SD-WAN.
- Implementar redundancia de Internet donde sea necesario.
- Evaluar alta disponibilidad de equipos críticos.
- Configurar QoS para voz y aplicaciones sensibles.
- Centralizar monitoreo y alertas.
- Documentar IP, VLAN, VPN, rutas y políticas.
- Probar fallas y recuperación.
Conclusión
Diseñar redes empresariales Guatemala para varias sucursales requiere combinar conectividad, seguridad y disponibilidad.
Una arquitectura sólida utiliza VLAN para segmentar cada oficina, VPN para conectar las sedes, equipos Cisco para switching y routing, y mecanismos de redundancia para evitar que una sola falla detenga la operación.
La clave es diseñar con estándares desde el principio: direccionamiento ordenado, políticas claras, monitoreo centralizado y capacidad para agregar nuevas sucursales sin reconstruir toda la infraestructura.
Si tu empresa está creciendo o necesita reorganizar una red multisucursal, Effica puede ayudarte a evaluar la arquitectura actual, diseñar VLAN y VPN, implementar soluciones Cisco y planificar redundancia para servicios críticos.
Índice