
VLAN para empresas: cómo separar POS, cámaras, servidores y Wi-Fi
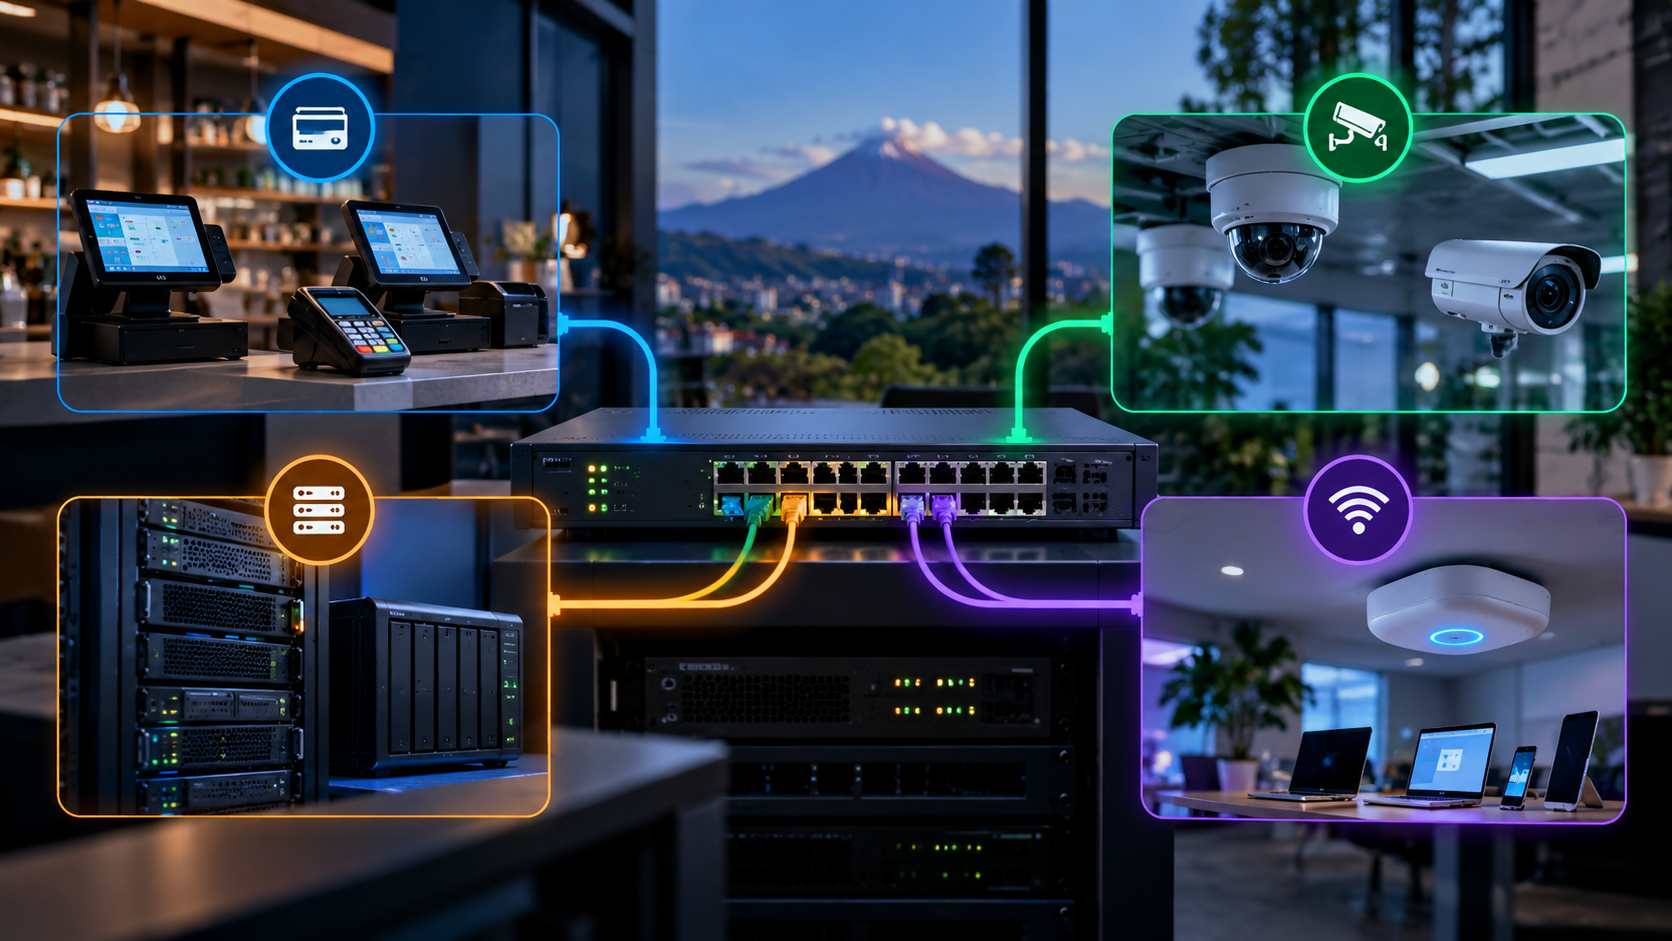
Aprende cómo usar VLAN para empresas para separar POS, cámaras, servidores y Wi-Fi, mejorar la seguridad y ordenar tu red con switches Cisco.
Una red empresarial puede funcionar correctamente durante meses y aun así tener un problema de diseño importante: todos los dispositivos están conectados al mismo segmento.
Cuando cajas POS, cámaras IP, servidores, computadoras administrativas, impresoras y puntos de acceso Wi-Fi comparten la misma red, aumenta el tráfico innecesario, se reduce el control sobre los accesos y una falla o incidente puede afectar más sistemas de los necesarios.
Las VLAN para empresas permiten dividir una misma infraestructura física en varias redes lógicas. De esta forma es posible separar los equipos según su función sin instalar un switch independiente para cada grupo.
En esta guía explicamos cómo funciona la segmentación de red, qué VLAN conviene crear para POS, cámaras, servidores y Wi-Fi, y qué considerar al configurar VLAN Cisco en una empresa.
¿Qué es una VLAN?
Una VLAN, o Virtual LAN, es una red lógica creada dentro de una infraestructura de switches administrables. Aunque varios dispositivos estén conectados físicamente al mismo switch, pueden pertenecer a redes diferentes.
Por ejemplo, una empresa podría utilizar:
- VLAN 10: administración y computadoras.
- VLAN 20: terminales POS.
- VLAN 30: cámaras y grabadores.
- VLAN 40: servidores.
- VLAN 50: Wi-Fi corporativo.
- VLAN 60: Wi-Fi para invitados.
Cada VLAN puede utilizar su propia subred IP y sus propias reglas de comunicación. El hecho de que dos dispositivos estén conectados al mismo switch ya no significa que puedan comunicarse directamente entre sí.
¿Por qué una empresa debería separar su red?
La principal ventaja de una VLAN no es simplemente ordenar direcciones IP. Su verdadero valor está en controlar qué dispositivos pueden comunicarse entre ellos.
Una red plana obliga a compartir el mismo dominio de broadcast y deja demasiados equipos dentro del mismo entorno. Con una arquitectura segmentada es posible limitar el tráfico lateral y aplicar políticas diferentes a cada tipo de dispositivo.
Esto mejora tres aspectos importantes de una red empresarial:
- Seguridad: un dispositivo comprometido no debería tener acceso automático a servidores, cámaras o terminales de venta.
- Administración: resulta más sencillo identificar dónde se encuentra cada equipo y qué permisos necesita.
- Escalabilidad: nuevas sucursales, puntos de acceso o dispositivos pueden integrarse siguiendo una estructura definida.
VLAN para POS: aislar las terminales de venta
Las terminales de punto de venta forman parte de una de las áreas más sensibles de una empresa porque procesan operaciones comerciales y dependen de conectividad estable.
Una buena práctica es colocar todas las cajas y terminales POS dentro de una VLAN específica.
Esta red debería permitir únicamente las comunicaciones necesarias, por ejemplo hacia:
- Servidor o plataforma POS.
- Servicios de facturación.
- DNS.
- Internet cuando la aplicación lo necesite.
- Impresoras o dispositivos autorizados.
En cambio, una caja no necesita normalmente comunicarse directamente con las cámaras IP, los teléfonos personales de los empleados o los dispositivos conectados al Wi-Fi de invitados.
Si tu empresa utiliza un sistema de ventas, también puedes conocer la solución TPV/POS de Effica para empresas en Guatemala.
VLAN para cámaras y videovigilancia
Las cámaras IP generan tráfico constante y, en instalaciones medianas o grandes, pueden consumir una cantidad significativa de ancho de banda interno.
Separarlas en una VLAN dedicada ayuda a evitar que ese tráfico comparta innecesariamente el mismo dominio de red con computadoras, cajas o usuarios inalámbricos.
Una estructura típica podría permitir que las cámaras se comuniquen únicamente con:
- NVR o servidor de grabación.
- Servidor de monitoreo.
- Estaciones administrativas autorizadas.
- NTP o DNS si son necesarios.
No debería ser necesario que cada cámara tenga acceso irrestricto a todas las demás redes de la empresa.
También es recomendable revisar si realmente necesitan acceso directo a Internet. Cuando no sea necesario, ese tráfico puede bloquearse desde el firewall.
VLAN para servidores
Los servidores suelen concentrar información, aplicaciones, respaldos, archivos y servicios esenciales. Por esa razón, colocarlos en la misma red que los dispositivos de usuario no es la mejor arquitectura.
Una VLAN de servidores permite controlar exactamente qué redes pueden llegar a cada servicio.
Por ejemplo, la VLAN de POS podría tener autorización para llegar al servidor de ventas en determinados puertos, mientras que el Wi-Fi de invitados debería quedar completamente aislado.
La separación también facilita identificar tráfico anormal y crear políticas específicas de firewall, monitoreo y respaldo.
Wi-Fi corporativo y Wi-Fi de invitados deben ser redes diferentes
Una empresa puede utilizar los mismos puntos de acceso físicos para transmitir varios SSID, pero cada SSID debería asociarse a la VLAN correspondiente.
Una estructura común es:
- Wi-Fi corporativo: acceso controlado a recursos internos.
- Wi-Fi invitados: acceso únicamente a Internet.
El tráfico de invitados no debería poder alcanzar servidores, cámaras, impresoras, switches, routers ni terminales POS.
Esta separación es especialmente importante en comercios, restaurantes, hoteles, oficinas y empresas que ofrecen Wi-Fi a clientes.
¿Cómo se comunican las VLAN entre sí?
Crear VLAN separa el tráfico de capa 2, pero muchas empresas necesitan permitir cierta comunicación entre segmentos.
Para ello se utiliza routing inter-VLAN. El router o un switch de capa 3 recibe el tráfico entre las diferentes subredes y aplica las reglas definidas.
La recomendación es no permitir comunicación irrestricta entre todas las VLAN. En su lugar, debe aplicarse el principio de mínimo acceso: cada red puede comunicarse únicamente con los servicios que necesita.
Por ejemplo:
- POS → servidor POS: permitido.
- Administración → servidor: permitido según el servicio.
- Cámaras → NVR: permitido.
- Invitados → Internet: permitido.
- Invitados → LAN empresarial: bloqueado.
- Cámaras → POS: bloqueado.
Puertos access y trunk: conceptos esenciales
Al configurar VLAN Cisco es importante entender la diferencia entre un puerto access y un puerto trunk.
Puerto access
Un puerto access pertenece normalmente a una sola VLAN. Se utiliza para conectar dispositivos finales que no necesitan manejar etiquetas VLAN directamente.
Ejemplos:
- Computadora.
- Caja POS.
- Cámara IP.
- Impresora.
Puerto trunk
Un trunk transporta tráfico de varias VLAN utilizando etiquetado 802.1Q.
Se utiliza normalmente entre:
- Switch y switch.
- Switch y router.
- Switch y firewall.
- Switch y punto de acceso con varios SSID/VLAN.
Un error frecuente es permitir todas las VLAN en todos los trunks sin necesidad. Conviene limitar cada enlace a las VLAN que realmente debe transportar.
Ejemplo básico para configurar VLAN Cisco
La sintaxis exacta puede variar según la familia de equipos y la versión de software, pero conceptualmente una configuración típica en un switch Cisco IOS puede verse así:
vlan 20
 name POS

vlan 30
 name CAMARAS

vlan 40
 name SERVIDORES

interface GigabitEthernet1/0/5
 description Terminal-POS
 switchport mode access
 switchport access vlan 20

interface GigabitEthernet1/0/10
 description Camara-IP
 switchport mode access
 switchport access vlan 30

interface GigabitEthernet1/0/24
 description Uplink
 switchport mode trunk
 switchport trunk allowed vlan 20,30,40,50,60
Después de crear las VLAN en el switch, todavía es necesario definir gateways, routing inter-VLAN, DHCP y políticas de firewall según el diseño.
Si necesitas apoyo profesional para diseñar o implementar esta arquitectura, Effica ofrece instalación y soporte de redes Cisco para empresas.
Ejemplo de segmentación de red empresarial
Una pequeña o mediana empresa podría utilizar el siguiente esquema:
| VLAN | Uso | Subred de ejemplo | Acceso principal |
|---|---|---|---|
| 10 | Administración | 192.168.10.0/24 | Servidores e Internet |
| 20 | POS | 192.168.20.0/24 | Servidor POS e Internet requerido |
| 30 | Cámaras | 192.168.30.0/24 | NVR |
| 40 | Servidores | 192.168.40.0/24 | Según políticas |
| 50 | Wi-Fi corporativo | 192.168.50.0/24 | Recursos autorizados |
| 60 | Wi-Fi invitados | 192.168.60.0/24 | Solo Internet |
Las direcciones son únicamente un ejemplo. La numeración y el direccionamiento deben adaptarse al tamaño de la empresa, número de sedes, crecimiento esperado y arquitectura existente.
Errores frecuentes al implementar VLAN
1. Crear VLAN pero permitir todo entre ellas
Si el firewall permite comunicación completa entre todas las redes, se pierde gran parte del beneficio de seguridad.
2. Mezclar administración de infraestructura con usuarios
Switches, routers, controladores, puntos de acceso y otros equipos deberían tener una red de gestión separada cuando la infraestructura lo justifique.
3. Usar la VLAN nativa sin planificación
La VLAN nativa y los trunks deben diseñarse deliberadamente. No conviene dejar configuraciones predeterminadas sin revisar su función.
4. No documentar puertos y VLAN
Sin documentación, una red organizada puede convertirse rápidamente en una colección de configuraciones difíciles de mantener.
5. No contemplar DHCP, DNS y routing
Crear la VLAN en el switch es solo una parte del trabajo. También deben existir gateways, servicios DHCP cuando correspondan, DNS y reglas de routing/firewall.
6. Extender todas las VLAN por toda la empresa
No todas las VLAN necesitan estar presentes en todos los switches. Limitar su alcance reduce complejidad y facilita la administración.
¿Cisco, MikroTik o una arquitectura combinada?
La segmentación por VLAN no está limitada a una sola marca. Muchas empresas utilizan switches Cisco en acceso y distribución junto con routers o firewalls de otros fabricantes.
Lo importante es que todos los equipos involucrados soporten correctamente 802.1Q y que exista un diseño consistente de VLAN, direccionamiento y políticas.
En una infraestructura Cisco, los switches administrables permiten crear VLAN, configurar puertos access y trunk y, dependiendo del modelo, realizar routing de capa 3.
En instalaciones mixtas, conviene verificar etiquetado, VLAN nativa, MTU, spanning tree y reglas de firewall para evitar problemas de interoperabilidad.
Checklist para implementar VLAN para empresas
- Inventariar dispositivos y definir su función.
- Separar POS, cámaras, servidores, administración y Wi-Fi.
- Asignar una subred IP por VLAN.
- Configurar puertos access correctamente.
- Definir trunks únicamente donde sean necesarios.
- Limitar las VLAN permitidas en cada trunk.
- Crear routing inter-VLAN.
- Aplicar reglas de firewall entre segmentos.
- Aislar el Wi-Fi de invitados.
- Separar la administración de infraestructura cuando sea posible.
- Documentar puertos, VLAN, gateways y subredes.
- Monitorear el tráfico después de implementar los cambios.
Conclusión
Implementar VLAN para empresas permite transformar una red plana en una infraestructura más ordenada, segura y preparada para crecer.
Separar POS, cámaras, servidores y Wi-Fi reduce el tráfico innecesario y permite controlar con mayor precisión qué dispositivos pueden comunicarse entre sí. Sin embargo, la VLAN por sí sola no resuelve todo: debe acompañarse de routing, reglas de firewall, direccionamiento y documentación.
Si tu empresa utiliza switches Cisco o necesita reorganizar una red existente, Effica puede ayudarte a diseñar la segmentación, configurar VLAN, revisar seguridad y preparar la infraestructura para nuevas sucursales, sistemas POS, cámaras y servicios empresariales.
Índice