
VPN entre sucursales: cómo conectar oficinas de forma segura
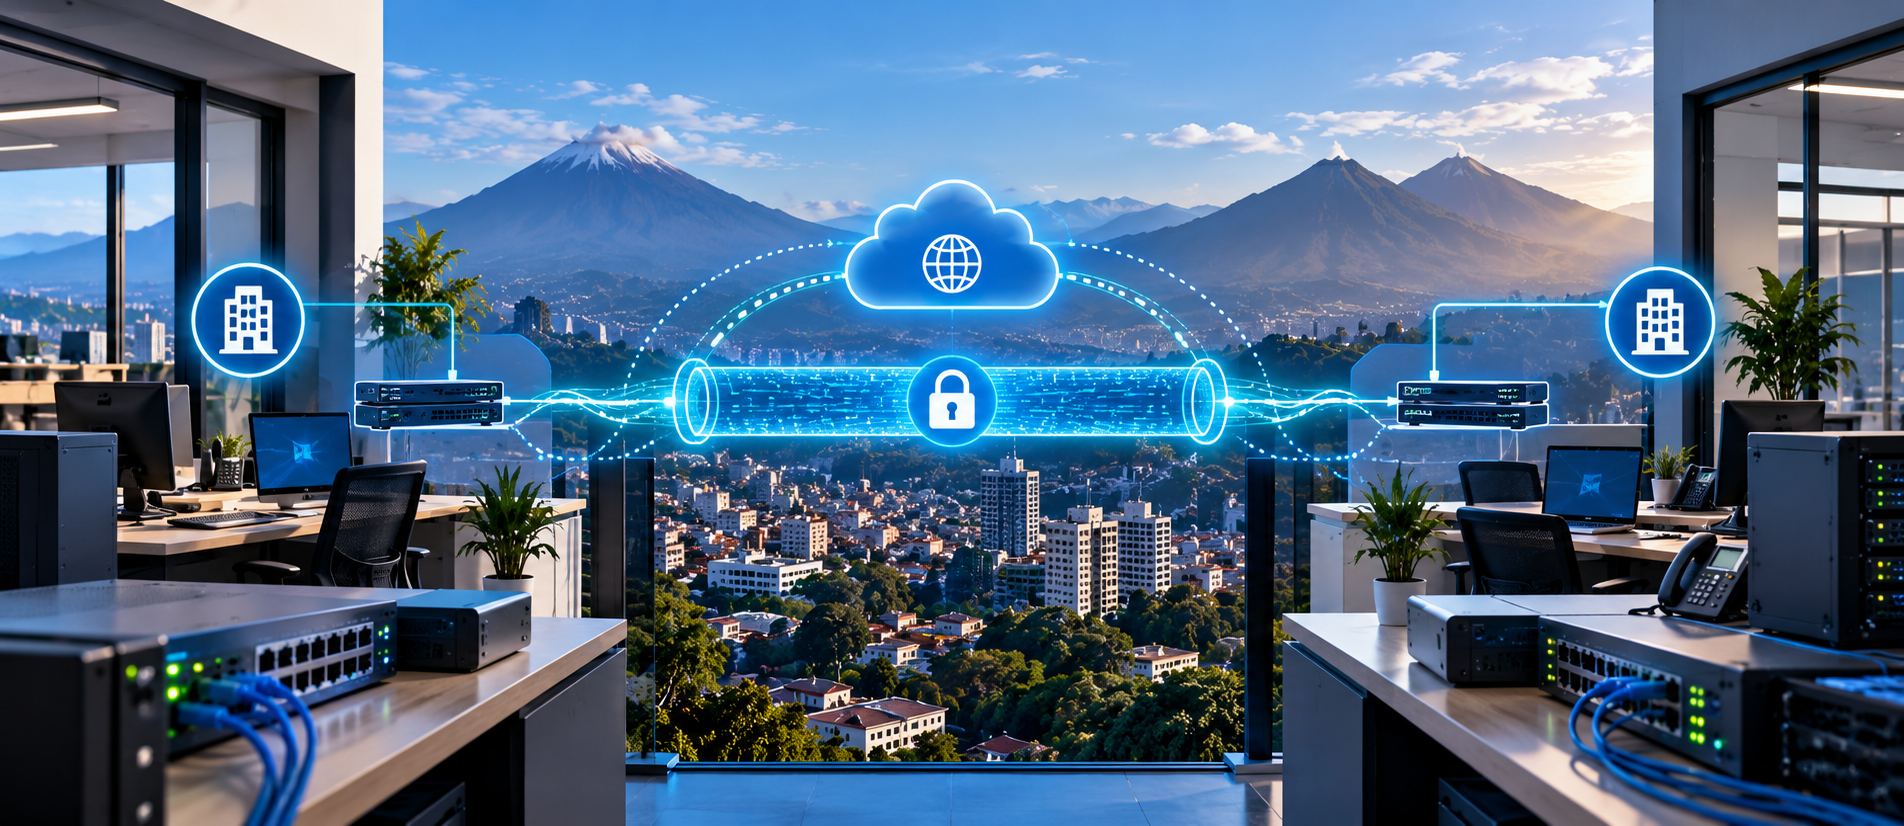
Descubre cómo implementar una VPN entre sucursales para conectar oficinas de forma segura, compartir sistemas y proteger el tráfico entre sedes en Guatemala.
Cuando una empresa abre una segunda oficina, una tienda, una bodega o una sucursal en otra ciudad, aparece una necesidad inmediata: compartir sistemas, archivos y servicios de forma segura entre ambas ubicaciones.
Una VPN entre sucursales permite crear un túnel cifrado a través de Internet para que dos o más sedes se comuniquen como parte de una misma infraestructura lógica. Esta arquitectura es especialmente útil para empresas que necesitan acceso centralizado a servidores, ERP, sistemas POS, cámaras, telefonía IP o aplicaciones internas.
En esta guía explicamos cómo funciona una VPN empresarial, qué elementos deben considerarse antes de implementarla y qué buenas prácticas conviene aplicar en una VPN empresarial Guatemala basada en equipos Cisco u otras plataformas compatibles.
¿Qué es una VPN entre sucursales?
Una VPN entre sucursales, también conocida como VPN site-to-site, conecta dos redes completas mediante un túnel cifrado.
A diferencia de una VPN de acceso remoto, donde un usuario individual se conecta desde una laptop o teléfono, una VPN site-to-site normalmente enlaza routers o firewalls ubicados en cada oficina.
Por ejemplo:
- Oficina central en Ciudad de Guatemala.
- Sucursal en Quetzaltenango.
- Bodega en Escuintla.
Cada sede puede mantener su propia red local, pero las rutas necesarias se anuncian o configuran para que los usuarios autorizados accedan a recursos de otras ubicaciones a través del túnel.
¿Para qué sirve una VPN empresarial?
Una VPN empresarial permite transportar tráfico privado entre ubicaciones utilizando una conexión pública a Internet.
Algunos usos frecuentes son:
- Acceso a servidores centrales.
- Conexión de sistemas POS o ERP entre sucursales.
- Acceso a archivos compartidos.
- Replicación o respaldo de datos.
- Administración de cámaras y NVR.
- Telefonía IP entre oficinas.
- Acceso a aplicaciones internas.
- Gestión centralizada de infraestructura.
El objetivo no es simplemente “unir dos redes”, sino permitir únicamente la comunicación necesaria, de forma controlada y cifrada.
Cómo funciona una VPN site-to-site
En cada sucursal existe un router, firewall o dispositivo de seguridad capaz de crear el túnel.
Cuando un equipo de una sede intenta comunicarse con una red remota autorizada, el gateway identifica el tráfico, lo cifra y lo envía por Internet hacia el equipo de la otra sucursal. El dispositivo remoto descifra el tráfico y lo entrega a la red de destino.
Desde el punto de vista del usuario, el acceso puede sentirse similar a utilizar un servidor dentro de la misma organización, aunque físicamente se encuentre en otra ciudad.
IPsec: una opción común para VPN entre sucursales
IPsec es uno de los mecanismos más utilizados para implementar VPN site-to-site. Permite cifrar y autenticar el tráfico entre dos extremos.
Una implementación debe definir elementos como:
- Algoritmos de cifrado.
- Métodos de autenticación.
- Parámetros de intercambio de claves.
- Redes locales y remotas.
- Tiempo de vida de las asociaciones de seguridad.
- Políticas de renovación de claves.
En entornos modernos conviene priorizar algoritmos y configuraciones vigentes y evitar parámetros heredados que ya no ofrezcan un nivel adecuado de protección.
Cisco VPN para conectar oficinas
Los equipos Cisco pueden utilizarse para implementar diferentes arquitecturas de VPN empresarial, dependiendo del modelo, sistema operativo y necesidades del proyecto.
Una Cisco VPN site-to-site puede conectar routers, firewalls o sedes completas mediante IPsec y políticas de routing adecuadas.
Para empresas con varias oficinas, también puede ser necesario combinar VPN con routing dinámico, redundancia o tecnologías SD-WAN.
Si tu empresa necesita diseñar o revisar una infraestructura Cisco, puedes conocer el servicio de redes Cisco en Guatemala de Effica, que incluye routing, VPN y conexión entre sucursales.
Planifica el direccionamiento antes de crear la VPN
Uno de los problemas más frecuentes aparece cuando dos sucursales utilizan la misma subred IP.
Por ejemplo:
- Sucursal A: 192.168.1.0/24.
- Sucursal B: 192.168.1.0/24.
Cuando ambas sedes tienen redes idénticas, el routing se vuelve ambiguo y la VPN no puede determinar con facilidad si un destino es local o remoto.
Una mejor práctica es asignar rangos distintos:
- Oficina central: 10.10.0.0/16.
- Sucursal 1: 10.20.0.0/16.
- Sucursal 2: 10.30.0.0/16.
Dentro de cada sede pueden existir VLAN adicionales para usuarios, POS, cámaras, servidores o Wi-Fi.
No envíes todo el tráfico por la VPN sin necesidad
Una VPN entre sucursales debe transportar el tráfico que realmente necesita cruzar entre oficinas.
Si todos los usuarios de una sucursal navegan por Internet a través de la oficina central, puede aumentar la latencia y consumir ancho de banda de ambos enlaces.
En muchos casos conviene que cada sucursal utilice su propia salida a Internet y que únicamente el tráfico corporativo pase por el túnel.
Esta decisión depende de la política de seguridad, la arquitectura de firewalls y los servicios centralizados.
Aplica reglas de firewall entre sedes
Una VPN cifrada no significa que todo el tráfico deba estar permitido.
Si una sucursal puede acceder sin restricciones a todos los segmentos de otra, un incidente en una oficina podría propagarse lateralmente hacia servidores o dispositivos sensibles.
La recomendación es definir reglas según la función de cada red.
Ejemplos:
- POS de sucursal → servidor POS central: permitido.
- Administración → servidores internos: permitido según puertos necesarios.
- Cámaras → NVR central: permitido.
- Wi-Fi de invitados → red remota: bloqueado.
- Dispositivos IoT → servidores no relacionados: bloqueado.
Considera el ancho de banda en ambas direcciones
Una VPN no crea capacidad adicional. El rendimiento depende de los enlaces disponibles en ambas sedes.
Si la oficina central tiene 300 Mbps de descarga pero únicamente 20 Mbps de subida, una sucursal que descargue archivos desde esa oficina estará limitada por esos 20 Mbps de salida.
Además, el cifrado consume recursos de CPU. En enlaces de alta velocidad, el router o firewall debe tener capacidad suficiente para procesar el tráfico cifrado sin convertirse en cuello de botella.
Antes de dimensionar una VPN empresarial conviene revisar:
- Velocidad de descarga y subida.
- Latencia entre sedes.
- Pérdida de paquetes.
- Capacidad de procesamiento de los equipos.
- Número de usuarios.
- Tipo de aplicaciones.
La latencia importa tanto como el ancho de banda
Dos oficinas pueden disponer de enlaces rápidos y aun así tener una experiencia deficiente si existe demasiada latencia o pérdida de paquetes.
Aplicaciones como ERP, escritorio remoto, VoIP, videollamadas o bases de datos pueden ser sensibles a estos factores.
Antes de implementar una VPN empresarial Guatemala, conviene medir el comportamiento real entre los proveedores y ubicaciones involucradas.
También debe revisarse si la ruta cambia con frecuencia o si existe congestión en determinados horarios.
VPN con IP pública fija o dirección dinámica
Una IP pública fija simplifica la identificación de cada extremo y suele ser conveniente en conexiones empresariales.
Sin embargo, algunas implementaciones pueden operar con direcciones dinámicas utilizando DNS dinámico o mecanismos específicos de la plataforma.
La elección depende del proveedor de Internet, el firewall y el tipo de VPN.
Cuando sea posible, una dirección pública estable facilita la operación, el monitoreo y la resolución de problemas.
¿Qué pasa si falla el enlace principal?
Para empresas donde la comunicación entre sucursales es crítica, una sola conexión a Internet puede convertirse en un punto único de falla.
Una arquitectura con redundancia puede incorporar:
- Segundo proveedor de Internet.
- Enlace de fibra más respaldo inalámbrico.
- Failover mediante LTE o 5G.
- Segundo túnel VPN.
- Routing dinámico para seleccionar rutas alternativas.
No basta con tener dos enlaces. También debe definirse cómo detectará el equipo la falla y cómo restablecerá el túnel por la conexión secundaria.
VPN y routing dinámico
Cuando solo existen dos sedes y pocas redes, las rutas estáticas pueden ser suficientes.
Pero en empresas con múltiples sucursales, rutas manuales pueden volverse difíciles de mantener.
En esos casos se puede utilizar routing dinámico sobre la infraestructura de VPN para distribuir las redes disponibles y facilitar la redundancia.
Protocolos como OSPF o BGP pueden formar parte de diseños empresariales más avanzados, dependiendo del tamaño y la topología.
Topologías comunes para varias sucursales
Hub-and-spoke
En esta arquitectura, todas las sucursales se conectan a una oficina central.
Es sencilla de administrar y funciona bien cuando la mayoría de los recursos están centralizados.
Sin embargo, si dos sucursales necesitan comunicarse entre sí, el tráfico puede tener que pasar por la sede principal.
Full mesh
Cada sede mantiene túneles directos con las demás.
Reduce rutas indirectas, pero la complejidad aumenta rápidamente a medida que se agregan oficinas.
Topologías dinámicas o SD-WAN
Cuando la empresa tiene muchas sucursales, soluciones SD-WAN pueden simplificar la administración de múltiples enlaces, políticas y rutas.
La elección debe depender del número de sedes, criticidad de las aplicaciones y recursos disponibles.
DNS y servicios internos
Conectar las redes por VPN no garantiza automáticamente que los usuarios puedan resolver nombres de servidores internos.
Si una aplicación utiliza nombres como erp.empresa.local o nombres internos equivalentes, los clientes deben consultar servidores DNS capaces de resolverlos.
La configuración debe considerar:
- DNS interno.
- Resolución de nombres entre sedes.
- Rutas hacia los servidores DNS.
- Reglas de firewall.
- Redundancia del servicio.
Monitoreo de una VPN entre sucursales
Una VPN puede aparecer como activa y aun así ofrecer mala experiencia.
Conviene monitorear:
- Estado del túnel.
- Latencia.
- Pérdida de paquetes.
- Jitter.
- Uso de ancho de banda.
- CPU del router o firewall.
- Reconexiones del túnel.
- Eventos de autenticación o negociación.
También es recomendable generar alertas cuando una sucursal deja de responder o cuando el tráfico cambia hacia un enlace de respaldo.
Errores frecuentes al implementar VPN entre sucursales
1. Usar las mismas subredes en ambas oficinas
Esto genera conflictos de routing y complica enormemente la configuración.
2. Permitir todo el tráfico entre sedes
La VPN debe complementarse con políticas de firewall y segmentación.
3. Ignorar la capacidad de subida
El ancho de banda disponible para enviar datos desde una oficina puede ser mucho menor que la velocidad de descarga contratada.
4. No considerar MTU y fragmentación
El encapsulado del túnel agrega overhead. En determinadas aplicaciones o rutas, una MTU incorrecta puede provocar fragmentación o problemas de conectividad difíciles de detectar.
5. No monitorear el túnel
Esperar a que un usuario reporte una caída no es una estrategia de operación.
6. No documentar claves, políticas y redes
La configuración debe estar documentada y el acceso a credenciales debe manejarse de forma segura.
Checklist para implementar una VPN empresarial
- Inventariar las redes de cada sucursal.
- Eliminar subredes duplicadas.
- Definir qué servicios necesitan comunicarse.
- Seleccionar el tipo de VPN y cifrado.
- Revisar capacidad de los routers y firewalls.
- Medir latencia y pérdida entre sedes.
- Configurar routing.
- Aplicar firewall entre las redes.
- Revisar NAT y excepciones para tráfico VPN.
- Definir DNS interno.
- Probar failover si existe enlace secundario.
- Monitorear estado, rendimiento y reconexiones.
- Documentar la arquitectura final.
Conclusión
Una VPN entre sucursales permite conectar oficinas de forma segura y compartir servicios internos sin exponerlos directamente a Internet.
Sin embargo, una implementación confiable requiere más que habilitar un túnel. Es necesario planificar direccionamiento, routing, firewall, capacidad, redundancia, DNS y monitoreo.
En empresas con infraestructura Cisco, una Cisco VPN puede integrarse con switches, routers y políticas de seguridad existentes para construir una red multisucursal administrable y preparada para crecer.
Si tu empresa necesita conectar oficinas en Guatemala, Effica puede ayudarte a revisar la topología actual, diseñar la VPN, configurar routing y validar la comunicación entre sedes de forma segura.
Índice